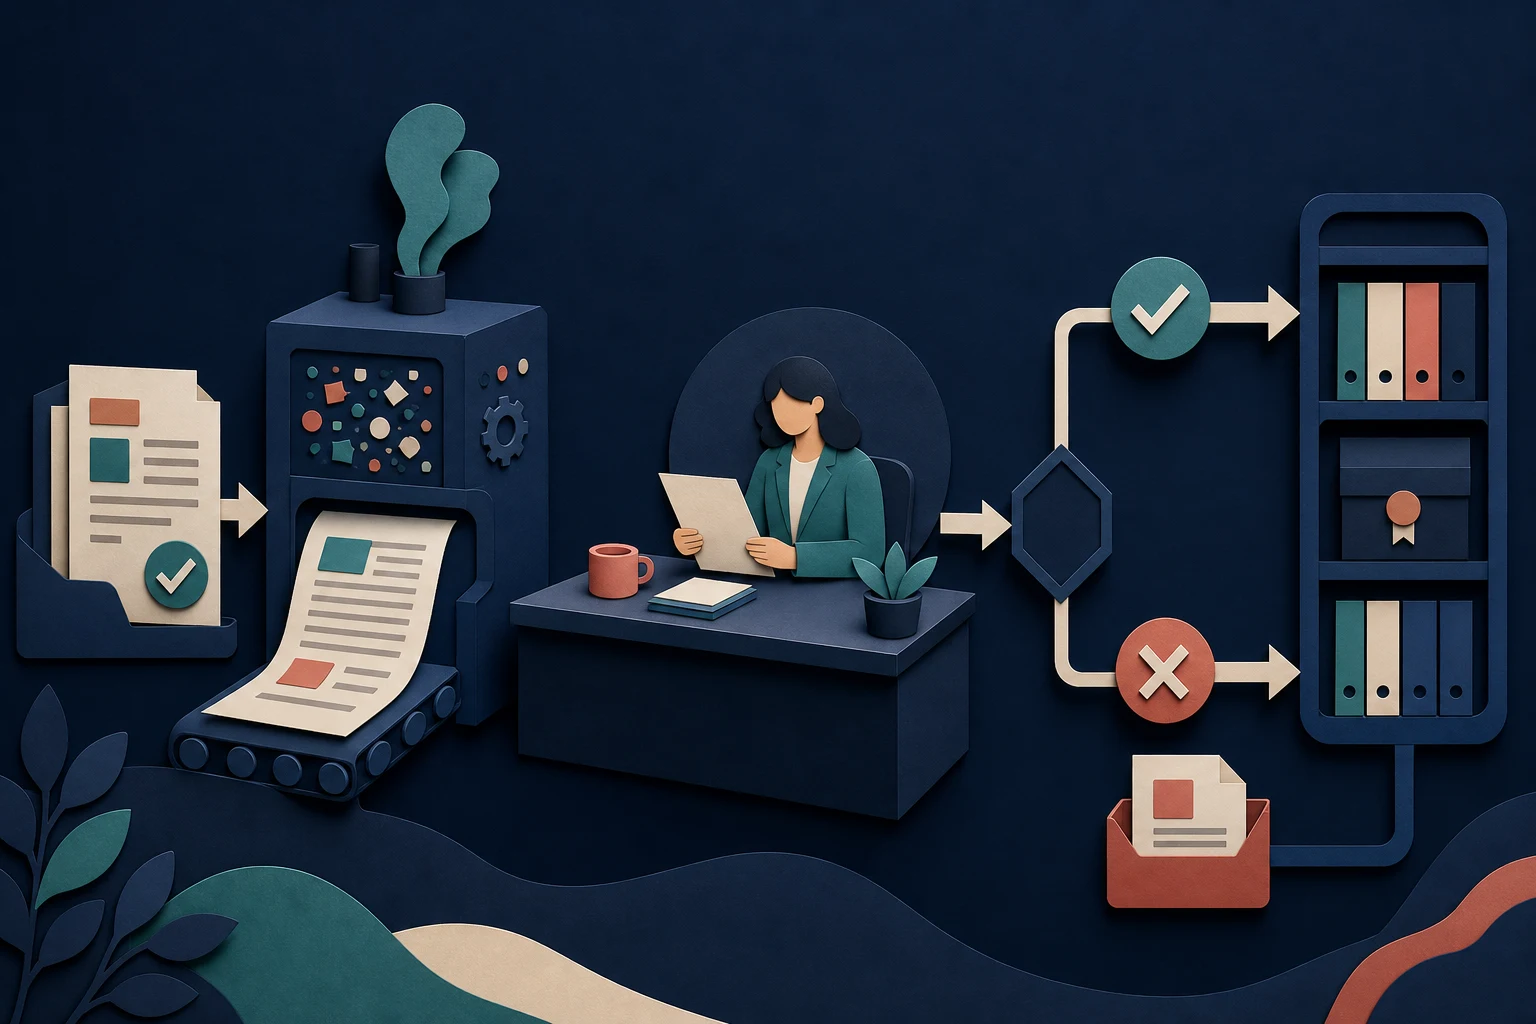
생성형 AI를 업무에 도입하기 전 정해야 할 승인·검토·기록 기준
생성형 AI를 빠르게 쓰는 것보다 중요한 것은 어떤 업무를 누가 승인하고, 결과를 어떻게 검토하며, 문제가 생겼을 때 무엇을 기록할지 정하는 일입니다. 도입 전에 정리할 운영 기준을 체크리스트로 안내합니다.
글 읽기Simple notes for better software
개발을 맡기기 전의 판단부터 운영 중의 문제 해결까지, 실무에서 확인할 기준을 정리합니다.
Field notes / 2026
생성형 AI를 빠르게 쓰는 것보다 중요한 것은 어떤 업무를 누가 승인하고, 결과를 어떻게 검토하며, 문제가 생겼을 때 무엇을 기록할지 정하는 일입니다. 도입 전에 정리할 운영 기준을 체크리스트로 안내합니다.
글 읽기
웹 접근성 안내문은 선언문에 그치지 않고 지원 범위, 알려진 한계, 대체 수단, 문의 방법, 응답 기한과 개선 일정을 이용자에게 분명히 알려야 합니다.
글 읽기
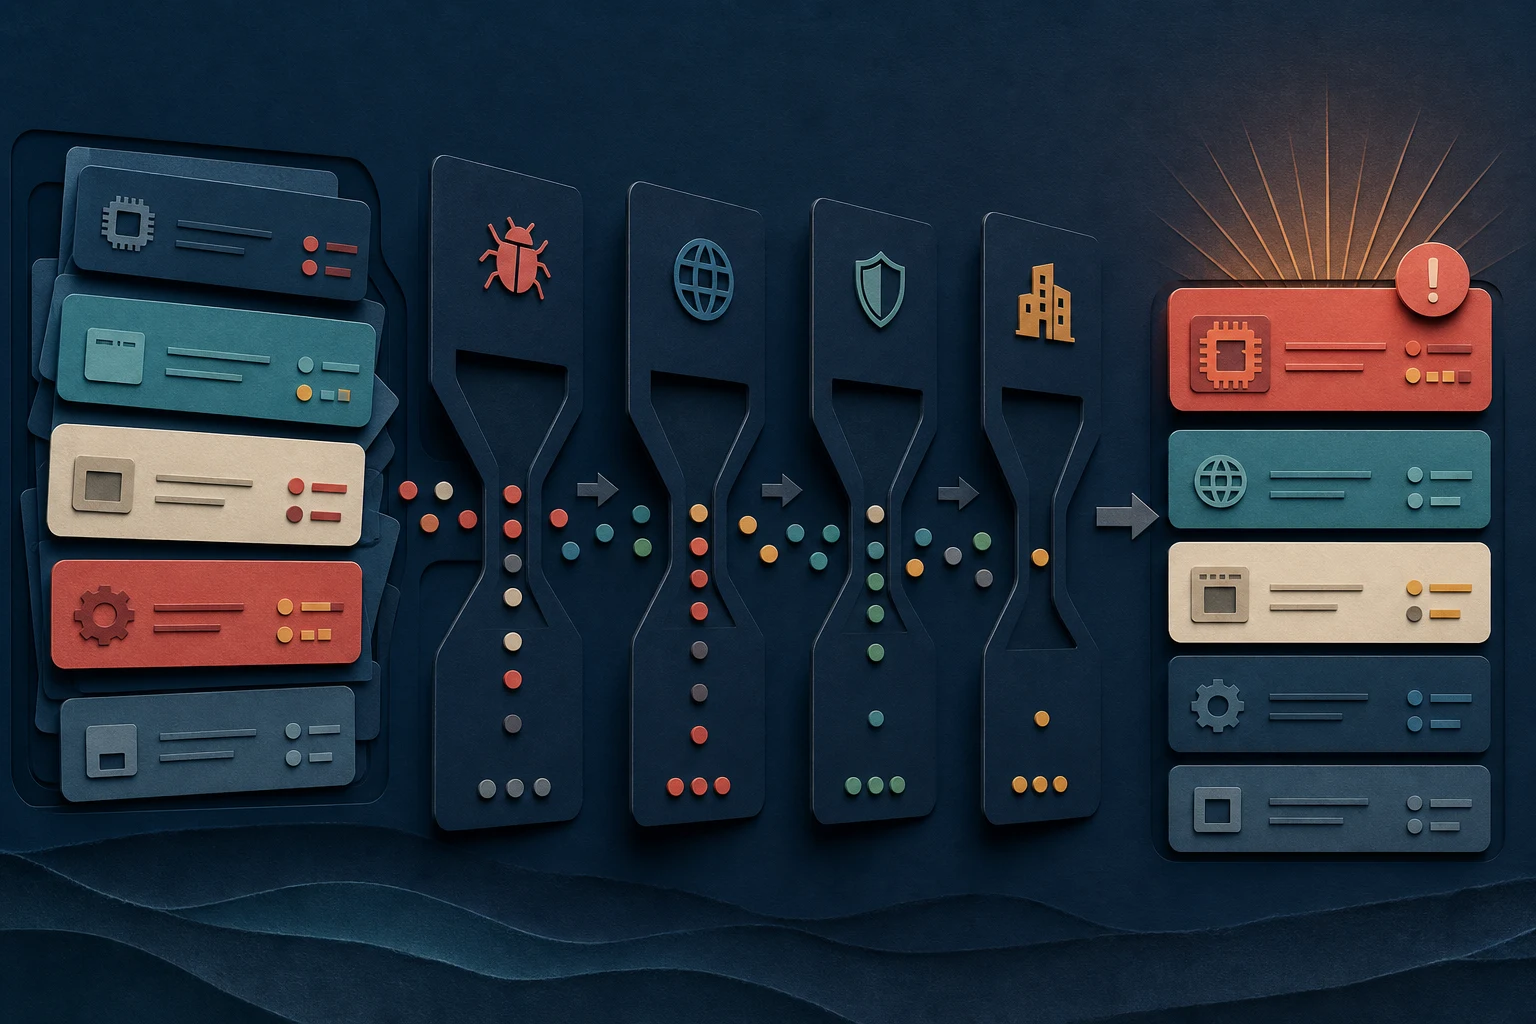
CVSS 점수는 취약점의 기술적 심각도를 보여 주지만 실제 대응 순서는 악용 여부, 노출 자산, 업무 영향, 완화책을 함께 살펴 정해야 합니다.
글 읽기
삭제 버튼을 눌렀다는 기록만으로는 데이터 파기를 증명할 수 없습니다. 보존 기간의 시작과 예외를 정하고, 운영 저장소·백업·로그까지 실제 삭제 또는 만료를 검증하는 기준을 정리합니다.
글 읽기
SaaS를 교체할 때 데이터 반출은 다운로드 버튼을 누르는 일이 아니라 범위·형식·권한·검증·삭제 순서를 고정하는 운영 계획입니다. 이전 가능한 데이터와 누락 위험을 일곱 가지 기준으로 점검합니다.
글 읽기
퇴사와 부서 이동의 계정 회수는 비밀번호를 바꾸는 작업으로 끝나지 않습니다. 사람·서비스·토큰·공유 자원별 증적과 완료 조건을 묶어 권한 잔존을 확인하는 점검표를 제안합니다.
글 읽기
API를 오래 운영하려면 버전 숫자보다 변경의 영향 범위와 폐기 절차를 먼저 합의해야 합니다. 호환성 판정, 공지 기간, 전환 완료 조건을 실무 체크리스트로 정리했습니다.
글 읽기